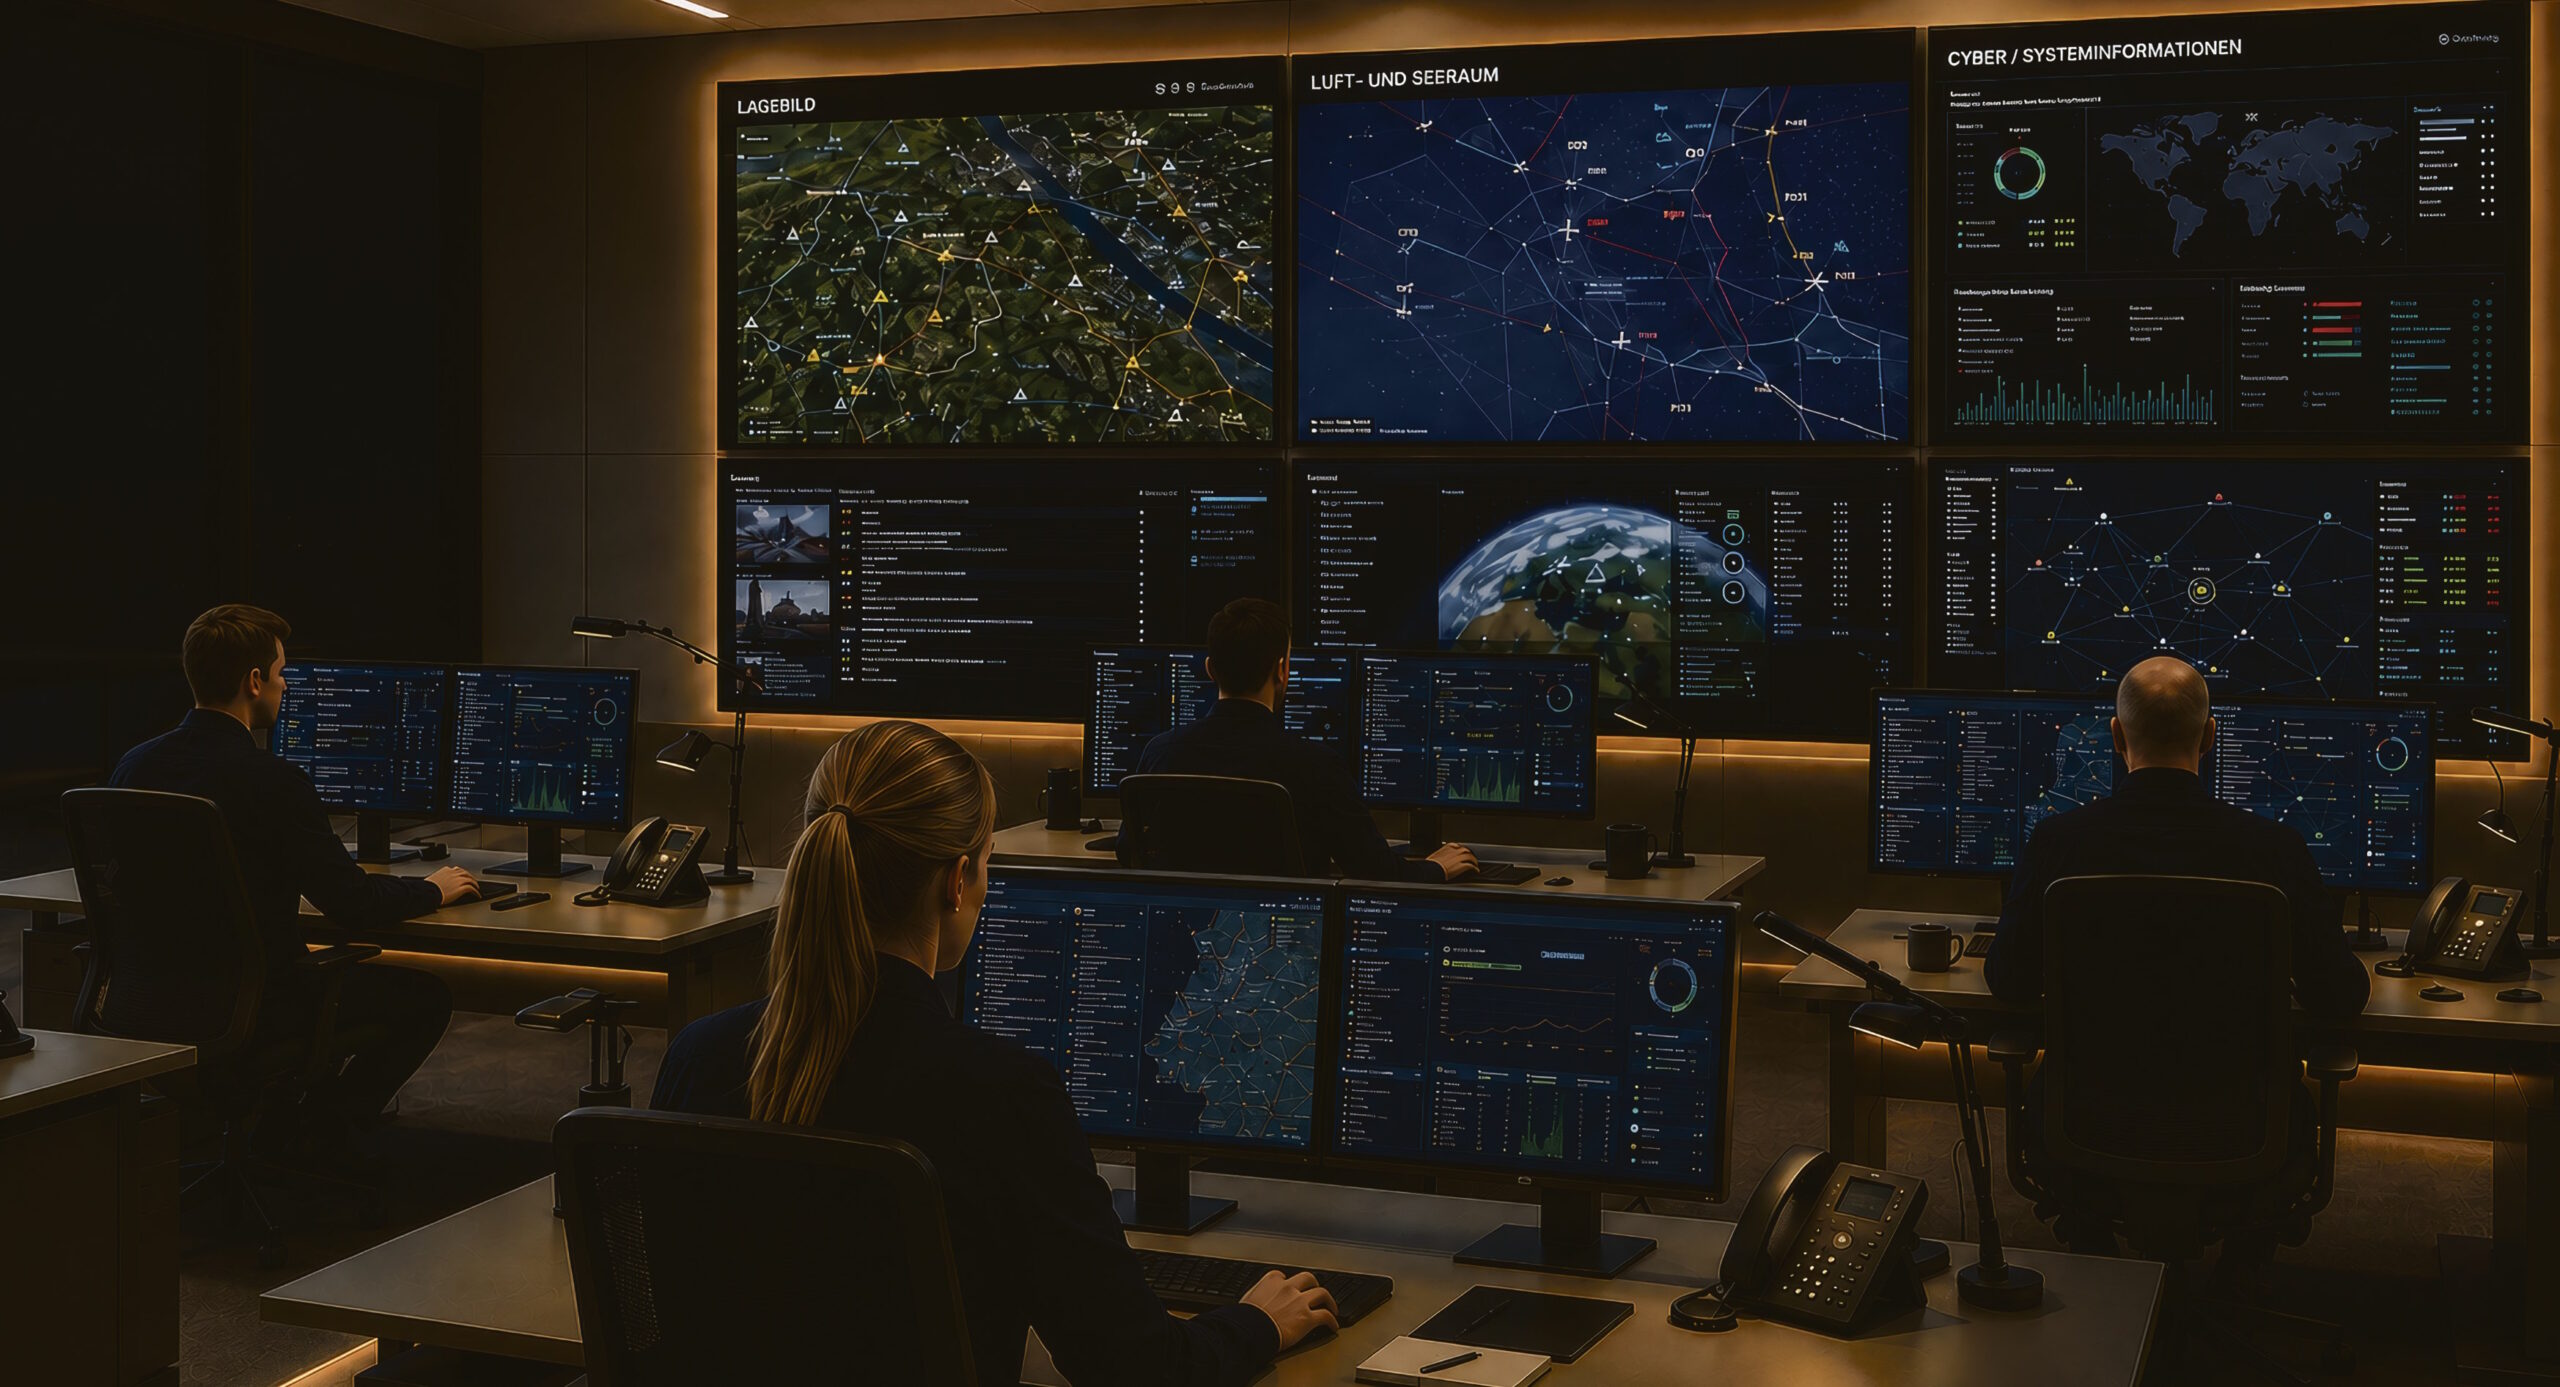
Mit der Digitalisierung von Streitkräften wächst auch die Zahl der Systeme, Sicherheitsstufen und Informationsquellen, die in Führungsstrukturen zusammenkommen. IHSE-Geschäftsführer Dr. Thomas Niessen erläutert, wie sich der Zugriff darauf organisieren lässt, ohne Sicherheitsgrenzen aufzulösen.
Dr. Thomas Niessen
IHSE-Geschäftsführer
Herr Dr. Niessen, wo liegen derzeit die größten Herausforderungen für eine sichere Commandand-Control-Infrastruktur?
Heute stehen enorme Informationsmengen zur Verfügung. Entscheidend ist, die relevanten Informationen zum richtigen Zeitpunkt verfügbar zu machen. Das wird umso anspruchsvoller, je mehr unterschiedliche Systeme und Sicherheitsbereiche beteiligt sind. Im Einsatz kann sich niemand lange damit beschäftigen, welches System welche Information liefert oder welche Zugangsberechtigung dafür erforderlich ist.
Gleichzeitig erhöht jedes zusätzliche System die Komplexität und schafft Angriffsflächen. Führungsfähigkeit bedeutet deshalb auch, Informationsflüsse beherrschbar zu machen.
Welche Rolle spielt KVM-Technologie dabei?
KVM steht für Keyboard, Video und Mouse. Vereinfacht gesagt schaffen wir einen kontrollierten Fernzugriff auf unterschiedliche Rechnersysteme. Der Anwender kann von einem Arbeitsplatz auf die Quellen zugreifen, für die er autorisiert ist, während die eigentlichen Rechner physisch entfernt und geschützt untergebracht bleiben. Die Systeme werden dabei nicht zu einer gemeinsamen Datenplattform zusammengeführt. Wir ermöglichen Zugriff, ohne die Datenbestände zu vermischen.
Was bedeutet das bei verschiedenen Geheimhaltungsstufen?
Genau hier kommen Multi-Class-Workflows ins Spiel. Militär, Nachrichtendienste, Polizei oder Katastrophenschutz arbeiten mit unterschiedlichen Datenquellen, Sicherheitsdomänen, Zugriffsregeln und Schutz- bzw. Klassifizierungsanforderungen. Ein Nutzer soll die für seine Aufgabe erforderlichen Informationen einfach erreichen können, obwohl sie aus mehreren Sicherheitsbereichen stammen. Die Daten bleiben in ihren jeweiligen Systemen und Zugriffskontrollen. Das KVM-System stellt die Verbindung zum jeweiligen System her. Wer für eine Quelle nicht autorisiert ist, erhält auch keinen Zugriff.
Wie funktioniert dabei die Rot-/Schwarz-Trennung?
Schwarze Informationen sind frei beziehungsweise breiter zugänglich, rote Informationen geschützt oder geheim. Entscheidend ist, dass beide Bereiche technisch isoliert bleiben und keine Daten unkontrolliert zwischen ihnen ausgetauscht werden. Unsere KVM-Matrix regelt, welcher Arbeitsplatz sich mit welcher Rechnerquelle verbinden darf. Ein autorisierter Nutzer, etwa in einem Lage- oder Führungszentrum, soll Zugriff erhalten; im Hintergrund bleiben die physischen Systeme jedoch logisch und auch räumlich getrennt.
GERADE UNTER STRESS MUSS TECHNIK EINFACH FUNKTIONIEREN.
Schützt diese Architektur auch vor Cyberangriffen und Insider Threats?
KVM ersetzt nicht die Cybersecurity der jeweiligen Datenquelle. Wir verschlüsseln also nicht das gesamte Netzwerk. Ein zusätzlicher Sicherheitsgewinn entsteht aber dadurch, dass Rechner physisch vom Arbeitsplatz getrennt und Zugriffe kontrolliert werden können. Beispielsweise kann ein USB-Headset zugelassen werden, während das Kopieren von Daten auf einen USB-Stick unterbunden wird. Damit kann auch der direkte manipulative Zugriff erschwert werden.
Welche Bedeutung haben Zertifizierungen für solche Systeme?
Sicherheitseigenschaften müssen nachweisbar sein. EAL4+ betrifft in unserem Fall die IT-Sicherheit und beschreibt die Tiefe und Strenge, mit der die vorgesehenen Sicherheitsfunktionen geprüft werden. Dazu gehört bei unserem System, dass Informationen nur den vorgesehenen Weg von einer verifizierten Quelle zu einem verifizierten Arbeitsplatz nehmen. TEMPEST adressiert elektromagnetische Abstrahlung und damit den Schutz vor Ausspähung. IEC 60945 wiederum betrifft die Widerstandsfähigkeit unter schwierigen Umgebungsbedingungen, etwa gegenüber Feuchtigkeit, Vibration oder Temperatur. Zusammengenommen betreffen diese Standards unterschiedliche Dimensionen der Einsatzsicherheit.
Was bedeuten Multi-Domain Operations für die Führungsinfrastruktur der Zukunft?
Land, Luft, See, Cyber, Space und zivile Informationen fließen zunehmend in Lagebeurteilungen ein. Daraus sollte aber kein alleiniges „Supersystem“ entstehen: Solche Strukturen können neue Angriffsvektoren und große Ausfallrisiken schaffen. Gefragt sind aus meiner Sicht verteilte, modulare und interoperable Systeme, die Sicherheitsgrenzen respektieren und dennoch den notwendigen Informationszugriff ermöglichen. Dazu gehören kontrollierte Zugriffsrechte und Redundanz. Für den Bediener sollte die technische Komplexität im Hintergrund möglichst unsichtbar bleiben. Gerade unter Stress muss Technik einfach funktionieren. Genau dafür entwickeln wir bei IHSE unsere Lösungen.
Sie möchten mehr erfahren?
Weitere Informationen finden Sie unter: